Engine 01
兼容引擎
优先保证程序能跑起来。覆盖主流 PE 结构与常见开发工具产物,适合大多数商业软件、老项目与需要稳定交付的场景。
- 覆盖主流编译器
- 启动兼容性优先
- 支持 dll / ocx
- 适合批量交付
主流 PE老项目dll / ocx稳定优先
输入 / 输出路径、登录方式、服务器地址、App UUID、签名方案与密钥、加密算法、版本号、程序名、配置文件与机器码方案,按顺序填完即可开始加密。每一项旁边都有从后台复制的位置提示。
| 配置项 | 说明 |
|---|---|
| 登录方式 | 卡密 / 账号 / 试用等 9 种界面,可预览 |
| 签名方案 | 对称 SHA256 或 Ed25519 非对称 |
| 加密算法 | AES-256-GCM / ChaCha20-Poly1305 |
| 机器码方案 | CPU + UUID + 硬盘 + 主板(推荐) |
| 网络数据方式 | 文件 / 注册表 / 加密回调 |
| 加密引擎 | 兼容引擎 / 强力引擎 |
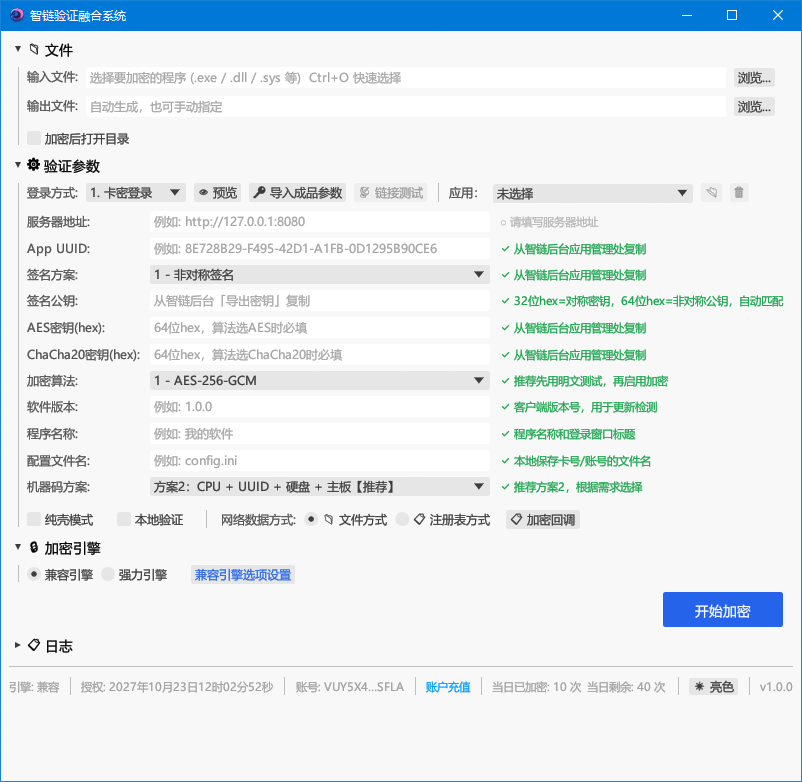
不是所有程序都适合同一种加壳策略。加密端把两套引擎放在同一个界面里,按兼容性与对抗强度取舍。
优先保证程序能跑起来。覆盖主流 PE 结构与常见开发工具产物,适合大多数商业软件、老项目与需要稳定交付的场景。
面向高强度对抗。更深的保护与更强的入口处理,适合核心逻辑价值高、已经遇到逆向或破解尝试的项目。
从标准卡密窗到 D2D / GDI+ 自绘深色界面,覆盖单卡、账号、试用与转绑。下面展示 6 种常用样式。
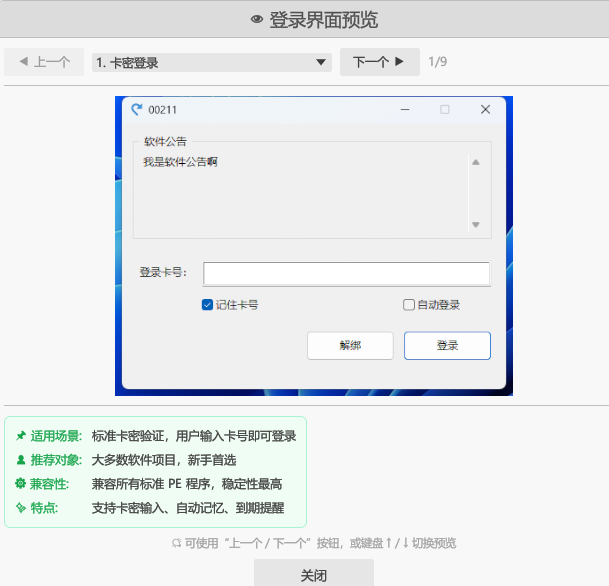
标准卡密验证,用户输入卡号即可登录;支持公告、记住卡号与自动登录。
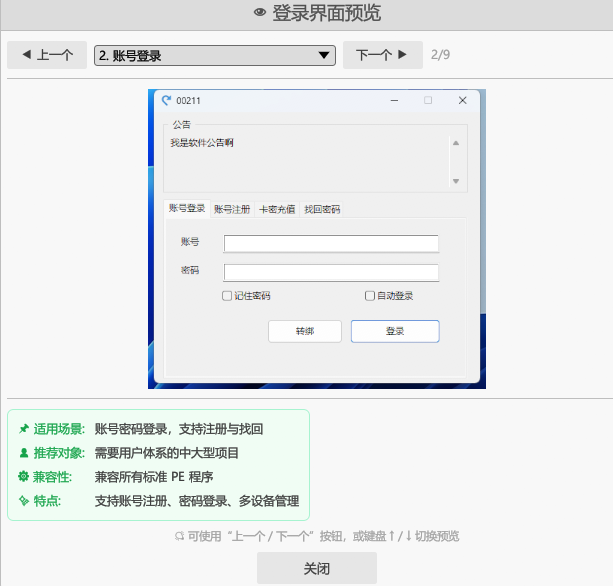
账号密码登录,支持注册、找回密码与转绑,适合需要用户体系的项目。
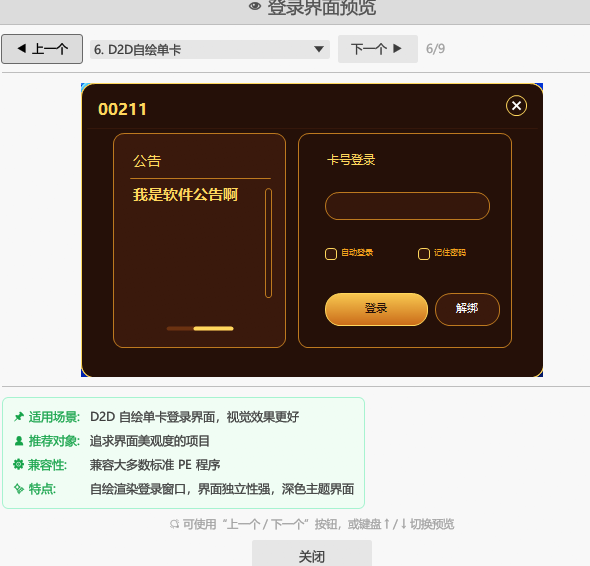
深色自绘界面,视觉更完整,适合追求界面质感的单卡项目。
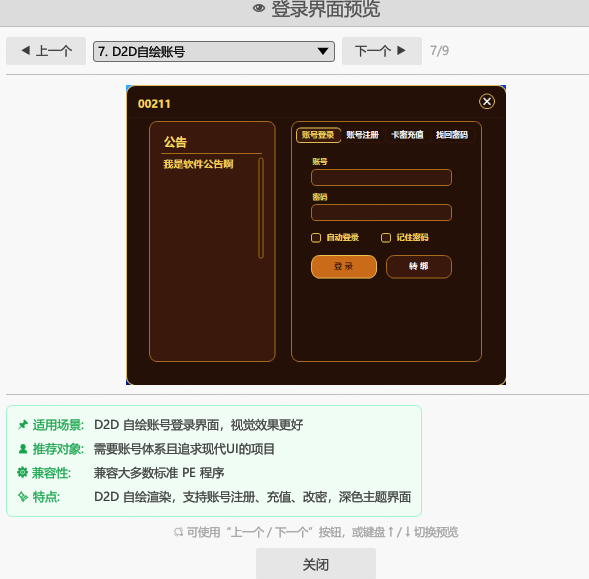
自绘账号登录,支持注册、卡密充值与修改密码,适合现代 UI 项目。
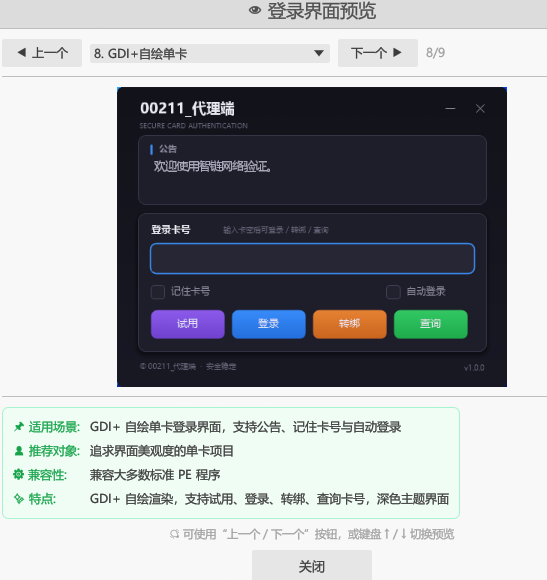
支持公告、记住卡号与自动登录,并带试用、转绑、查询卡号入口。
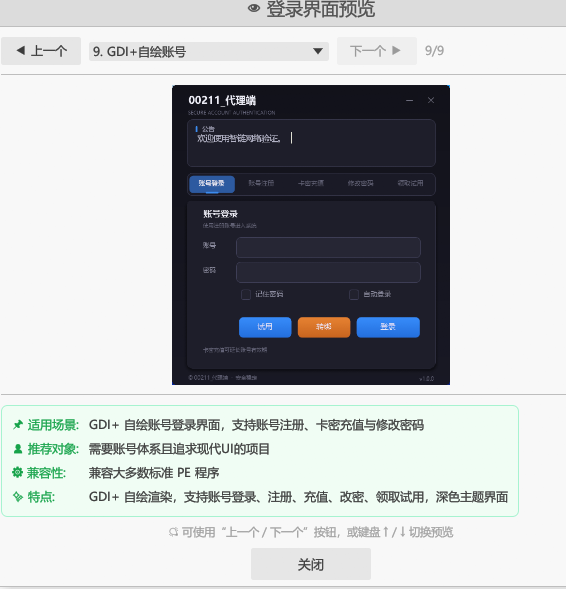
深色账号登录窗,支持账号注册、卡密充值、修改密码与领取试用。
共 9 种登录样式,其余样式可在加密端「预览」中切换查看;点击任意截图可放大。
推荐 CPU + UUID + 硬盘 + 主板组合,降低误判与伪造空间;也可按项目选择更宽松的方案。
支持文件、注册表与加密回调三种持久化方式,卡号 / 账号缓存位置可配,适配绿色软件与安装版。
可开启纯壳模式与本地验证,网络不可用时按策略降级;服务端离线授权让断网环境也能完成校验。
加密端可直接生成代理端,交给渠道自助发卡;归属代理、订单与账号在服务端统一查看。
内置 PE 信息查看,配置软件版本后由服务端返回更新策略,支持强制更新与自由更新。
每次加密记录授权天数、剩余次数、引擎与版本,出问题能回看当时使用的配置。